Penjelasan
Apa Itu Phishing? Pengertian, Jenis, dan Cirinya
Phishing bukan soal HP yang diretas, tapi soal kamu yang ditipu.
Pelakunya tidak membobol sistem dengan kode canggih. Ia menyamar sebagai bank, kurir, atau polisi lewat pesan, lalu kamulah yang menyerahkan datanya sendiri dengan sukarela.
Artikel ini menjelaskan apa itu phishing dengan bahasa awam: definisinya, asal katanya, cara kerjanya tahap demi tahap, jenis-jenisnya, modus yang ramai di Indonesia, lima cirinya, dan bedanya dengan aplikasi palsu serta malware.
- Phishing adalah serangan siber yang menyamar sebagai pihak terpercaya lewat email, SMS, telepon, atau situs palsu untuk mencuri data sensitif. Definisi ini dirumuskan IBM.
- Phishing termasuk rekayasa sosial (social engineering): yang dieksploitasi adalah kesalahan manusia, bukan kelemahan teknologi.
- Di Indonesia, Kaspersky mencatat 48.439 kasus phishing finansial sepanjang 2024, terbanyak kedua di Asia Tenggara. OJK lewat Indonesia Anti-Scam Centre mencatat 411.055 laporan penipuan dari November 2024 sampai 28 Desember 2025.
- Aturan baku: bank, kurir, dan polisi TIDAK PERNAH mengirim file .apk. Customer service resmi tidak pernah meminta OTP, PIN, atau kata sandi.
Jawaban singkat: apa itu phishing
Phishing adalah penipuan siber di mana pelaku menyamar sebagai pihak terpercaya, seperti bank, kurir, marketplace, atau polisi, lewat email, SMS, telepon, atau situs palsu. Tujuannya mengelabui korban agar menyerahkan data sensitif, mengunduh malware, atau membuka jalan bagi kejahatan siber. Definisi ini dirumuskan IBM.
Kata kuncinya adalah "mengelabui". Phishing tidak merusak HP-mu dari luar, ia membuatmu membuka pintunya dari dalam. Karena itu phishing digolongkan sebagai rekayasa sosial: serangannya menargetkan manusia, bukan mesin.
Contoh nyatanya begini: kamu dapat SMS "Paket Anda tertahan, klik link ini untuk verifikasi". Link itu membuka situs yang mirip situs kurir asli dan meminta nomor rekening. Sekali diisi, datamu langsung diteruskan ke penipu.
Asal kata phishing: memancing manusia
Kata phishing berasal dari fishing, yang artinya memancing. Ejaan "ph" dipinjam dari istilah phreaking, sebutan untuk peretasan jaringan telepon pada era 1970-an.
Analoginya tepat: pelaku melempar "umpan" berupa pesan palsu ke banyak orang sekaligus, lalu menunggu ada yang "menggigit". Istilah ini pertama kali dipublikasikan di newsgroup AOL pada 2 Januari 1996 dan populer sejak 2004, menurut kamus Merriam-Webster.
Cara kerja: umpan, jebakan, panen
Setiap serangan phishing mengikuti tiga tahap yang sama: umpan untuk menarik perhatian, jebakan untuk membuat korban bertindak, dan panen untuk mengambil hasilnya.
Tahap umpan adalah pesan yang menyamar. Ia dirancang memicu emosi: takut (akun akan diblokir), serakah (kamu dapat hadiah), atau penasaran (lihat foto paketmu).
Tahap jebakan adalah perintahnya: klik link, pindai kode QR, atau instal file. Tahap panen adalah hasilnya: data login, kode OTP, atau isi rekening berpindah ke tangan penipu.
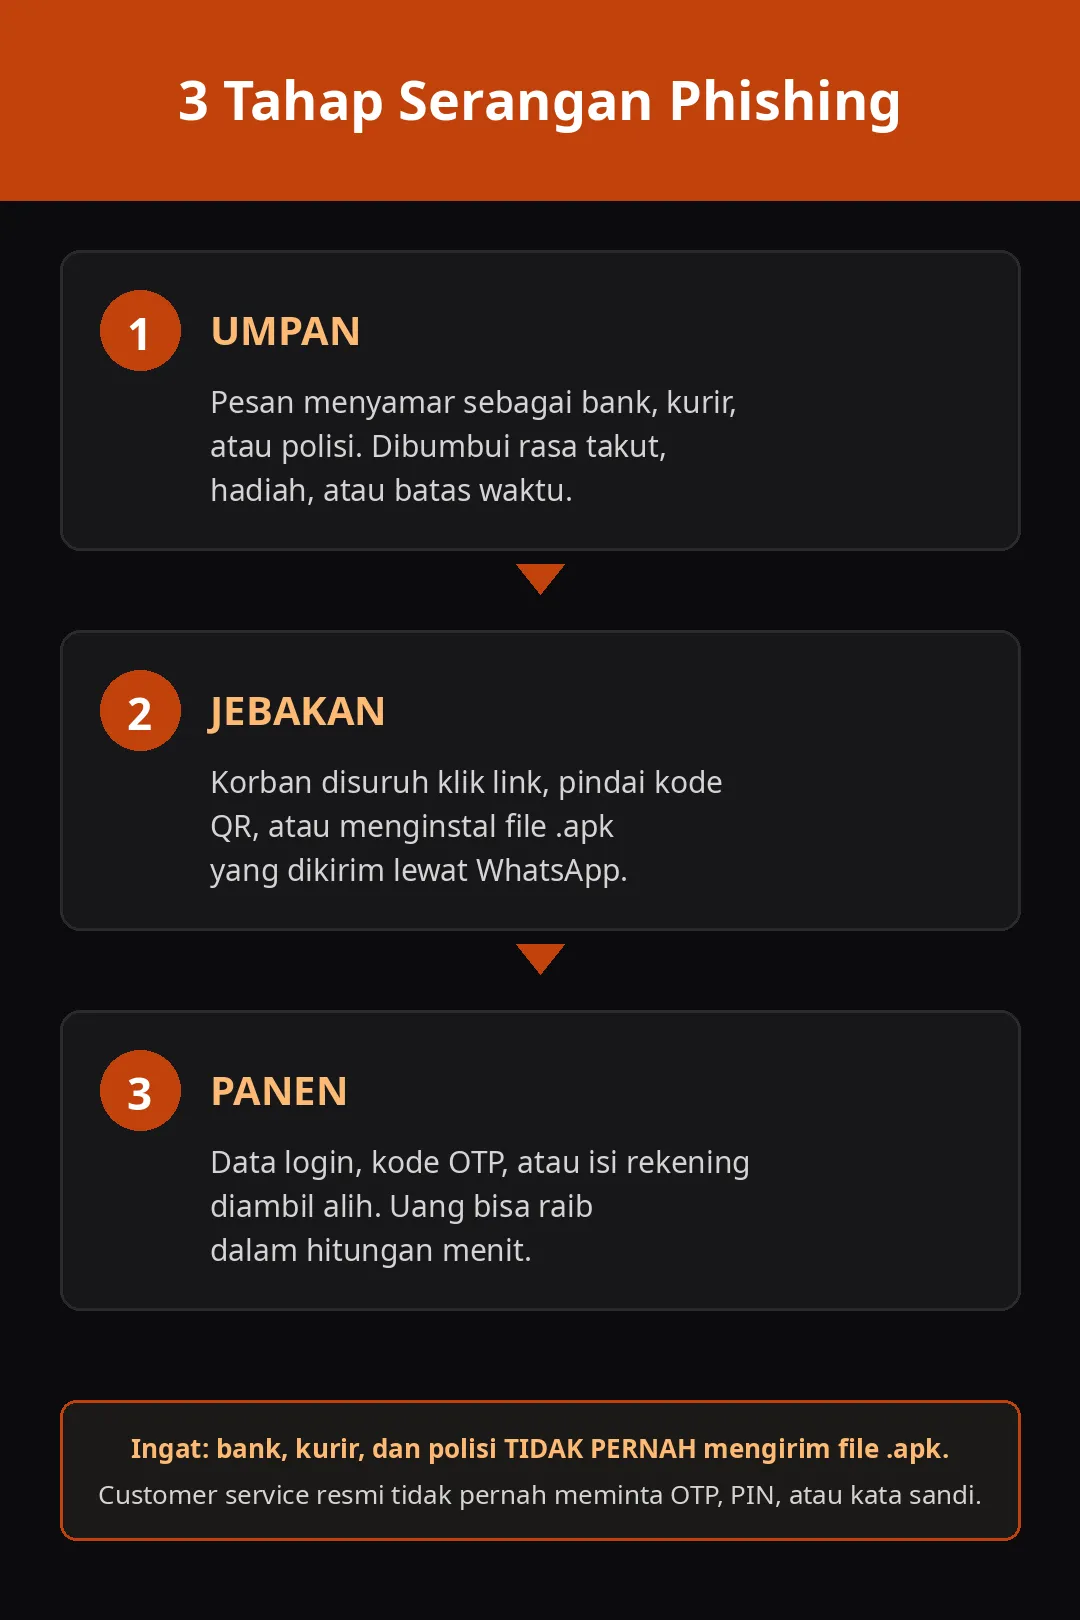
Memahami tiga tahap ini penting karena pertahanan terbaik adalah memutus rantainya di tahap paling awal. Selama kamu tidak menggigit umpannya, dua tahap berikutnya tidak akan pernah terjadi.
Jenis-jenis phishing yang perlu dikenali
Phishing punya banyak nama berdasarkan medianya, tetapi polanya selalu sama: menyamar, lalu memancing tindakan. Tabel di bawah merangkum jenis yang paling umum:
| Jenis | Artinya | Contoh |
|---|---|---|
| Phishing email massal | Pesan palsu dikirim ke ribuan orang sekaligus | Email "akun bank diblokir, verifikasi di sini" |
| Spear phishing | Menarget satu orang spesifik dengan data pribadinya | Email ke karyawan yang menyebut nama dan jabatannya |
| Whaling | Spear phishing yang menarget petinggi perusahaan | Email ke direktur soal "transfer dana rahasia" |
| BEC | Penyusupan email bisnis untuk menipu transaksi | Email palsu dari "atasan" yang meminta transfer dana |
| Smishing | Phishing lewat SMS | SMS "paket tertahan, klik link ini" |
| Vishing | Phishing lewat suara atau telepon | Telepon mengaku CS bank; naik 260% pada 2022-2023 menurut APWG |
| Quishing | Phishing lewat kode QR palsu | QR di meteran parkir yang mengarah ke situs pencuri data, diperingatkan FTC Amerika Serikat |
| Phishing media sosial | Akun palsu atau pesan DM yang menyamar | Akun "CS resmi" yang meminta data lewat DM |
Di Indonesia, dua yang paling sering makan korban adalah smishing dan phishing via WhatsApp. Alasannya sederhana: hampir semua orang memakai keduanya setiap hari, sehingga umpan paling mudah sampai.
Modus yang ramai di Indonesia
Di Indonesia, phishing paling sering datang lewat WhatsApp dalam bentuk file .apk, bukan lewat email. Ini modus lokal yang wajib dikenali.
Polanya sudah hafal di luar kepala: file bernama "Undangan Pernikahan.pdf.apk", "Lihat Foto Paket", atau "Surat Tilang" dikirim ke nomor acak. Korban yang menginstal memberi aplikasi itu izin membaca SMS, lalu aplikasi mencuri kode OTP dan menguras rekening. Modus ini didokumentasikan checklagi.id pada Oktober 2026 dan diperingatkan Polda Kalbar.
Selain APK, ada telepon yang mengaku dari bank ("data Bapak perlu diverifikasi") dan kode QR palsu yang ditempel di tempat umum. Skalanya besar: Kaspersky mencatat 48.439 kasus phishing finansial di Indonesia sepanjang 2024, terbanyak kedua di Asia Tenggara.
OJK lewat Indonesia Anti-Scam Centre (IASC) mencatat 411.055 laporan penipuan dari November 2024 sampai 28 Desember 2025. BSSN menempatkan phishing sebagai kategori insiden siber tertinggi secara konsisten.
Dua aturan baku yang tidak pernah berubah:
Bank, kurir, dan polisi TIDAK PERNAH mengirim file .apk lewat chat. Customer service resmi tidak pernah meminta OTP, PIN, atau kata sandi lewat telepon, SMS, atau chat. Siapa pun yang melanggar dua aturan ini adalah penipu, tanpa kecuali.
Catatan untuk pengguna iPhone: file .apk hanya bisa berjalan di Android, jadi iPhone kebal terhadap modus APK. Tetapi iPhone tetap bisa kena phishing lewat link, kode QR palsu, dan telepon penipu, sehingga aturan bakunya tetap berlaku untuk semua HP.
Lima ciri pesan phishing
Pesan phishing hampir selalu punya lima ciri di bawah ini. Kalau menemukan dua saja dalam satu pesan, anggap itu penipuan.
- Mendesak dan menakut-nakuti. Contoh: "Akun Anda akan diblokir dalam 24 jam!" atau "Segera bayar denda tilang hari ini juga!". Tujuannya membuatmu panik sehingga tidak sempat berpikir jernih.
- Meminta data sensitif atau uang. Bank asli tidak pernah meminta kata sandi, PIN, atau OTP lewat pesan. Siapa pun yang memintanya lewat chat atau telepon adalah penipu.
- Ejaan dan tata bahasa berantakan. "Selamat anda mendaptkan hadiah" dengan huruf dan spasi yang aneh adalah ciri klasik. Catatan: dengan bantuan AI, pesan phishing baru mulai terlihat rapi, jadi ciri ini tidak lagi bisa diandalkan sendirian.
- Link atau kode QR yang mencurigakan. Tekan dan tahan link untuk melihat alamat aslinya sebelum diklik. Alamat seperti "bank-aman-verifikasi.xyz" jelas bukan situs bank sungguhan.
- Pengirim meniru pihak resmi tetapi nomornya asing. Nomor WhatsApp acak yang mengaku "CS Bank" atau "Kantor Polisi" sudah cukup jadi vonis. Pihak resmi tidak menghubungi lewat nomor pribadi.
Satu ciri saja belum tentu penipuan, tetapi dua ciri yang muncul bersamaan hampir selalu penipuan. Kalau ragu, tutup pesannya dan hubungi pihak resmi lewat nomor atau aplikasi resmi yang kamu kenal.
Bedanya phishing, aplikasi palsu, dan malware
Ketiganya sering tertukar, padahal perannya berbeda: phishing adalah serangannya lewat pesan, aplikasi palsu adalah kendaraannya, dan malware adalah muatannya.
Phishing adalah metode penipuannya: pesan yang menyamar dan memancing korban bertindak. Aplikasi palsu adalah program jahat yang diinstal korban, sering kali karena terpancing phishing seperti file .apk undangan nikah. Malware adalah istilah umum untuk perangkat lunak jahat yang mencuri data atau merusak sistem.
Urutannya sering begini: pesan phishing (umpan undangan nikah) membuat aplikasi palsu terinstal (jebakan), lalu malware di dalamnya mencuri OTP (panen). Karena itu artikel ini fokus ke cara mengenali pesannya, sedangkan cara mengenali dan membersihkan aplikasi jahatnya dibahas tuntas di cara menjaga keamanan HP dari aplikasi palsu.
Kalau sudah terlanjur klik
Jangan panik, tetapi bertindak cepat. Yang menentukan tingkat kerusakannya adalah apa yang kamu lakukan setelah mengklik.
Kalau baru klik link tetapi belum mengisi data apa pun, tutup halamannya dan hapus riwayat browser. Belum ada data yang bocor. Kalau sudah mengisi data login, segera ganti kata sandinya dari perangkat lain dan aktifkan verifikasi dua langkah dengan panduan cara mengamankan akun Google di HP.
Kalau sudah menginstal file .apk dari pesan, itu kondisi darurat: hapus aplikasinya, cabut izin yang sempat diberikan, lalu ganti semua kata sandi penting. Kalau akun Google-mu yang jebol, ikuti cara mengembalikan akun Google yang diretas. Kalau ada uang yang hilang, segera laporkan ke bank dan ke Polri di 110.
Pertanyaan yang sering ditanyakan
Apakah phishing hanya menyerang lewat email?
Tidak. Di Indonesia phishing justru paling sering datang lewat WhatsApp dalam bentuk file .apk, lewat SMS (smishing), lewat telepon (vishing), dan lewat kode QR palsu (quishing). Email hanya satu dari banyak jalannya.
Apakah iPhone kebal terhadap phishing?
Tidak sepenuhnya. iPhone kebal terhadap file .apk karena itu format Android, tetapi tetap bisa kena phishing lewat link, kode QR palsu, dan telepon penipu. Aturan bakunya sama untuk semua HP.
Bagaimana cara memastikan sebuah link aman sebelum diklik?
Tekan dan tahan link di HP (atau arahkan kursor di komputer) untuk melihat alamat aslinya sebelum diklik. Kalau alamatnya aneh, penuh angka, atau memakai domain gratisan, jangan diklik. Situs resmi selalu memakai domain yang sudah kamu kenal.
Saya sudah menginstal file APK dari WhatsApp, apa yang harus dilakukan?
Anggap ini kondisi darurat. Hapus aplikasinya, cabut izin yang sempat diberikan, ganti kata sandi akun-akun penting (terutama yang kode OTP-nya masuk lewat SMS), dan pantau mutasi rekeningmu beberapa hari ke depan.
Ke mana harus melapor kalau kena phishing?
Laporkan ke bank kalau melibatkan rekening, ke OJK melalui Indonesia Anti-Scam Centre untuk penipuan finansial, dan ke Polri di 110 atau kantor polisi terdekat untuk laporan resmi.